Umbryx Core
Umbryx Core — бесплатное source-available издание Umbryx — вся операционная платформа без кода, который разворачивает атакующую инфраструктуру и управляет ею за вас. Всё, что оператор делает со своими машинами, остаётся здесь — как и весь журнал аудита.
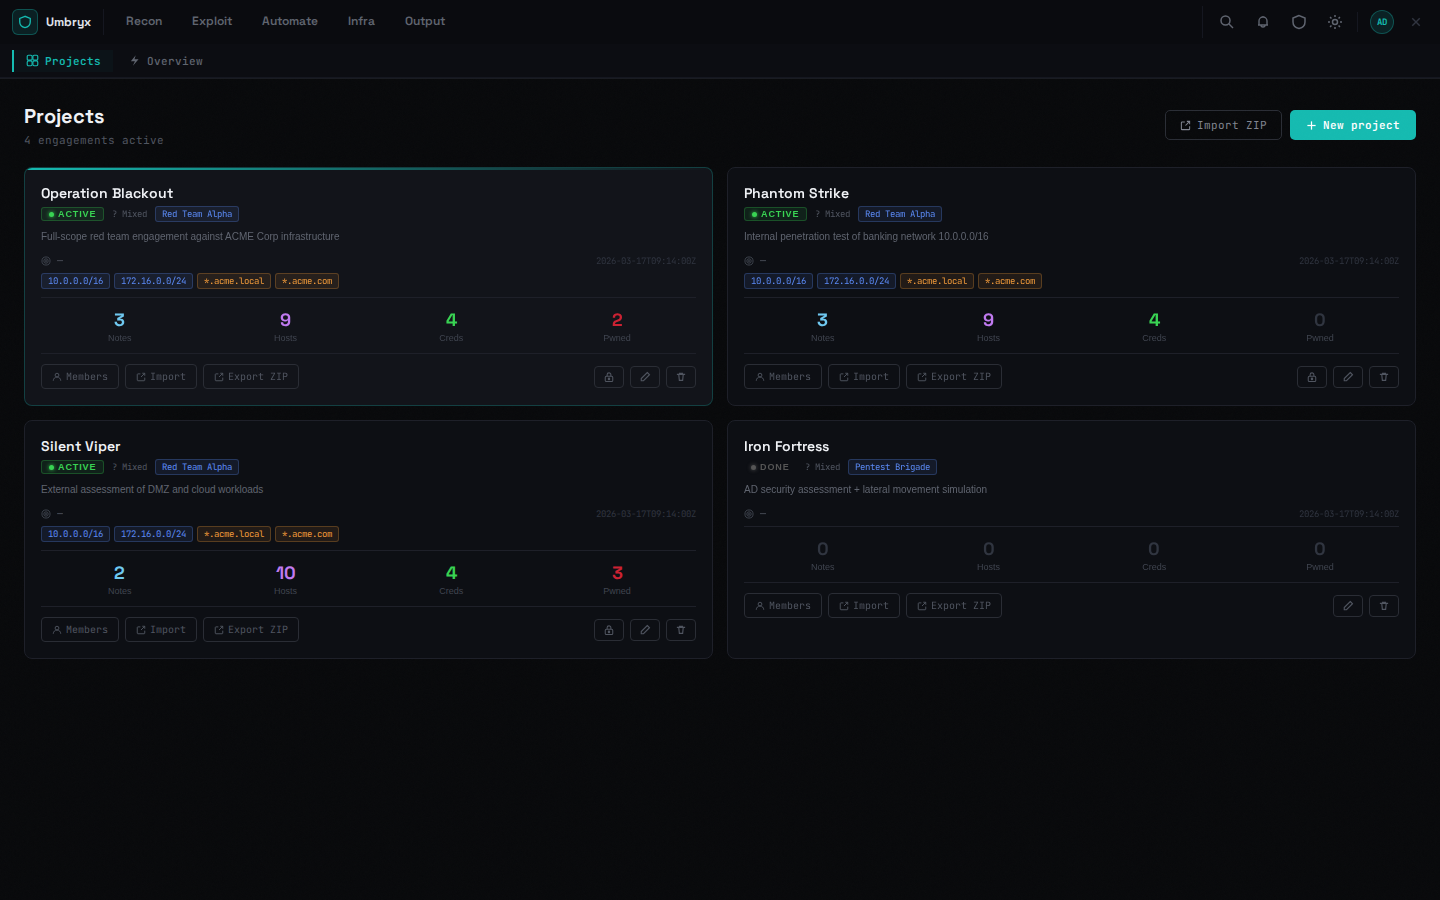 В ряде материалов Core также называется Community Edition;
публичный репозиторий —
umbryx-core.
Что входит
Всё, что нужно рабочему процессу engagement на машинах, которыми вы уже владеете:
- Проекты, scope и контроль ROE
- Хосты, учётные данные (зашифрованные per-project), findings, заметки, loot, база знаний
- Карта сети и attack graph со Smart Build
- Пути атак (ручные) с привязкой к MITRE ATT&CK
- Сканы и инструменты, исполняемые на ваших атакующих машинах по SSH: nmap, nuclei, NetExec, httpx, ffuf, DonPAPI
- Валидация учётных данных (SMB/WinRM/SSH/LDAP/MSSQL/RDP) с рёбрами доступа
- Плейбуки, запланированные запуски и триггерные автоматизации
- Отчётность: PDF/HTML/Markdown, purple-team-отчёт
- Полный RBAC (11 проектных ролей), MFA, журнал аудита с HMAC-отпечатками (SSO/OIDC — возможность Enterprise)
- C2-интеграции (Adaptix, Mythic, Sliver; Cobalt Strike на данном этапе не поддерживается — см. C2-интеграции) и listener/ генерация полезной нагрузки C2 Ops
- Пул workstation в Community-форме: регистрируйте собственные машины по SSH и выдавайте/отзывайте ключевой доступ per-user — аудируемая половина возможности (provisioning новых машин — это EE)
- Система модулей (in-repo Python-модули и
.rnplugin-бандлы)
Модель развёртывания
Docker Compose из исходников (один узел): PostgreSQL, Redis, бэкенд,
фронтенд, nginx. Интерактивный установщик (install.sh) или вручную
.env + docker compose up -d --build. См.
Установку.
Схема базы данных идентична EE — обновление это смена образа (см. Сравнение изданий).
Конфигурация и безопасность
Core читает тот же набор переменных окружения, что и EE, минус четыре EE-only переменные (см. Справочник конфигурации). Механизмы безопасности — шифрование per-project DEK, JWT-сессии, RBAC, журнал аудита, webhook HMAC — все на месте; см. Безопасность.
Известные ограничения
By design (граница издания, а не пробелы реализации):
- Нет provisioning инфраструктуры: нет каталога/стеков Platform Ops, облачных провайдеров, автоматизации DNS/SSL, управляемых экземпляров (managed instances)
- Нет provisioning workstation (создания машин); регистрация существующих поддерживается
- Нет рецепта установки multi-node HA (само приложение по-прежнему
можно навести на внешний HA-кластер через
DB_HOST/REDIS_SENTINEL_*) - Администрирование реестров образов — только EE
Практические пределы бесплатного тира: до 5 членов команды на экземпляр, без инфраструктурных экземпляров, 90-дневное хранение аудита, лицензионный ключ не требуется (BSL 1.1 с грантом на промышленную эксплуатацию).