AD-workflow плейбуки
Обзор
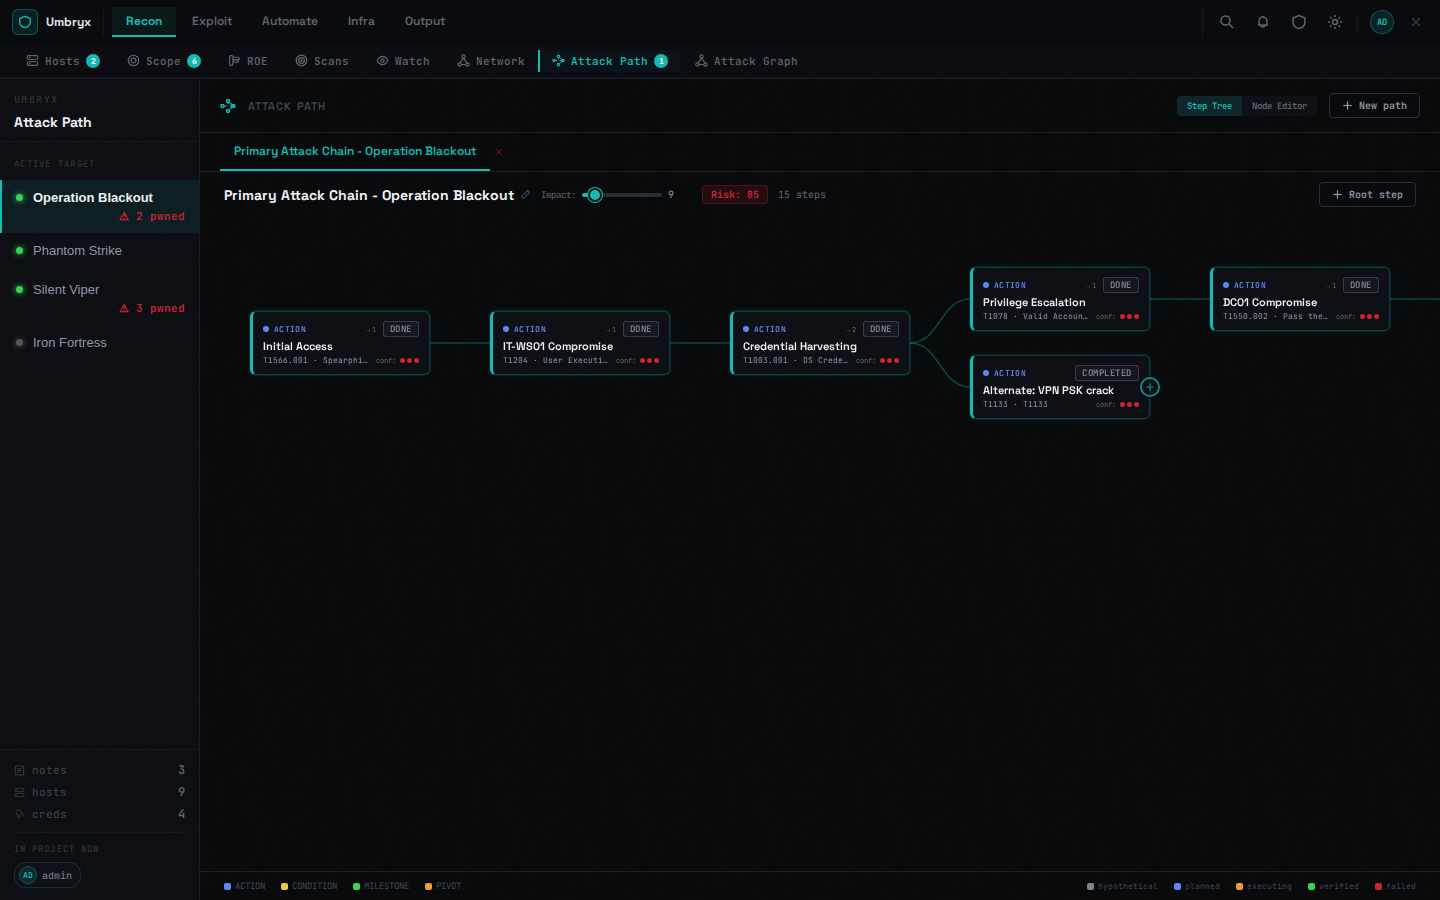 В Umbryx встроен набор плейбуков, автоматизирующих типовые задачи в
средах Active Directory. Код не нужен — заполните поля формы запуска
и вперёд.
Все AD-плейбуки рассчитаны на Batch Run — один плейбук, исполняемый сразу на множестве DC/хостов.
Встроенные AD-плейбуки
ad-ldap-enum — перечисление LDAP в AD
Перечисляет пользователей, группы, компьютеры и парольную политику через NetExec LDAP.
Шаги:
1. NetExec LDAP — --users --groups --computers --password-not-required --admin-count --trusted-for-delegation
Требуется: доменные учётные данные (username / password или hash)
Типовое использование:
- Выбрать плейбук → Single Run → заполнить Target (IP DC) + учётные данные → Run
- Или Batch Run по хостам с тегом
dc
ad-spray-smb — SMB password spray в AD
Проверяет одну пару username:password по списку SMB-хостов. Использует
--continue-on-success --no-bruteforce — аккаунты не блокирует.
Шаги: 1. NetExec SMB spray
Требуется: username + password (или hash) в форме запуска
Типовое использование:
- Batch Run по всем хостам проекта (или с тегом
domain), parallelism=5 - Успешные аутентификации автоматически обновляют статус хостов через коннекторы
ad-full-enum — полная цепочка перечисления AD
Комплексная разведка DC одним прогоном: скан портов → перечисление LDAP → перечисление ADCS → обнаружение SPN → Kerberoast → перечисление delegation → обновление топологии.
Шаги:
1. Nmap -p 53,88,135,139,389,443,445,464,636,3268,3269,5985 -sV --open
2. NetExec LDAP — пользователи/группы/компьютеры
3. NetExec ADCS (--adcs) — шаблоны сертификатов
4. Обнаружение SPN
5. impacket-GetUserSPNs (Kerberoast)
6. Перечисление delegation
7. Автопостроение топологии
Требуется: цель (IP DC), domain + username + password, коннекторы
attacker_ssh и nmap
Типовое использование: Batch Run по хостам с тегом dc,
parallelism=1–2
ad-bloodhound — сбор BloodHound
Запускает коллектор BloodHound на цели и импортирует полученный граф в проект (см. также импорт BloodHound в UI).
Требуется: доменные учётные данные, коннектор attacker_ssh
ad-spray-smb / ad-spray-winrm — спрей учётных данных
Password spray через NetExec по SMB или WinRM с
--continue-on-success --no-bruteforce; успешные аутентификации
обновляют статус хостов и создают access-рёбра автоматически.
Требуется: cred pack или domain/username/password в форме запуска
Кастомные AD-шаги в редакторе
Помимо встроенных плейбуков, редактор кастомных плейбуков предлагает шаблоны шагов:
| Шаблон | Описание |
|---|---|
Kerberoast (impacket) |
GetUserSPNs с подстановкой учётных данных |
AS-REP Roast (impacket) |
GetNPUsers с usersfile |
LDAP Dump (ldapdomaindump) |
Дамп объектов AD через ldapdomaindump |
NetExec LDAP Enum |
netexec ldap с флагами полного перечисления |
NetExec SMB Spray |
password spray с continue-on-success |
Все шаблоны идут с готовыми командами. Переменные {target},
{domain}, {username}, {password}, {hash} подставляются из
формы запуска в момент исполнения.
Настройка инструментария
AD-плейбуки предполагают на атакующей машине:
# Impacket
pip3 install impacket
# или через pipx
pipx install impacket

# ldapdomaindump
pip3 install ldapdomaindump

# NetExec (уже в коннекторах)
# ...настраивается в Infra → Connections
Attacker SSH-таргет должен быть настроен в Infra → Connections с валидным SSH-хостом.
Пример: полная AD-разведка в 3 шага
1. Настройте attacker_ssh-таргет (Infra → Connections)
2. Batch Run → ad-full-enum → фильтр по тегу "dc" →
   учётные данные: domain=CORP, username=svc_account, password=P@ss
   → parallelism=1 → Run on N hosts
3. Смотрите результаты в Playbook Runs → раскройте прогон →
   фильтр задач по playbook_run_id
Тикеты для брутфорса окажутся в /tmp/kerberoast_<DC_IP>.txt на
атакующей машине.
Дамп пользователей/групп — в выводе задачи netexec.
Граф топологии обновится последним шагом автоматически.