Управление пользователями
Аккаунты платформенного уровня и администрирование.
Доступность: оба издания. Доступ: Admin → User Management —
только platform_admin.
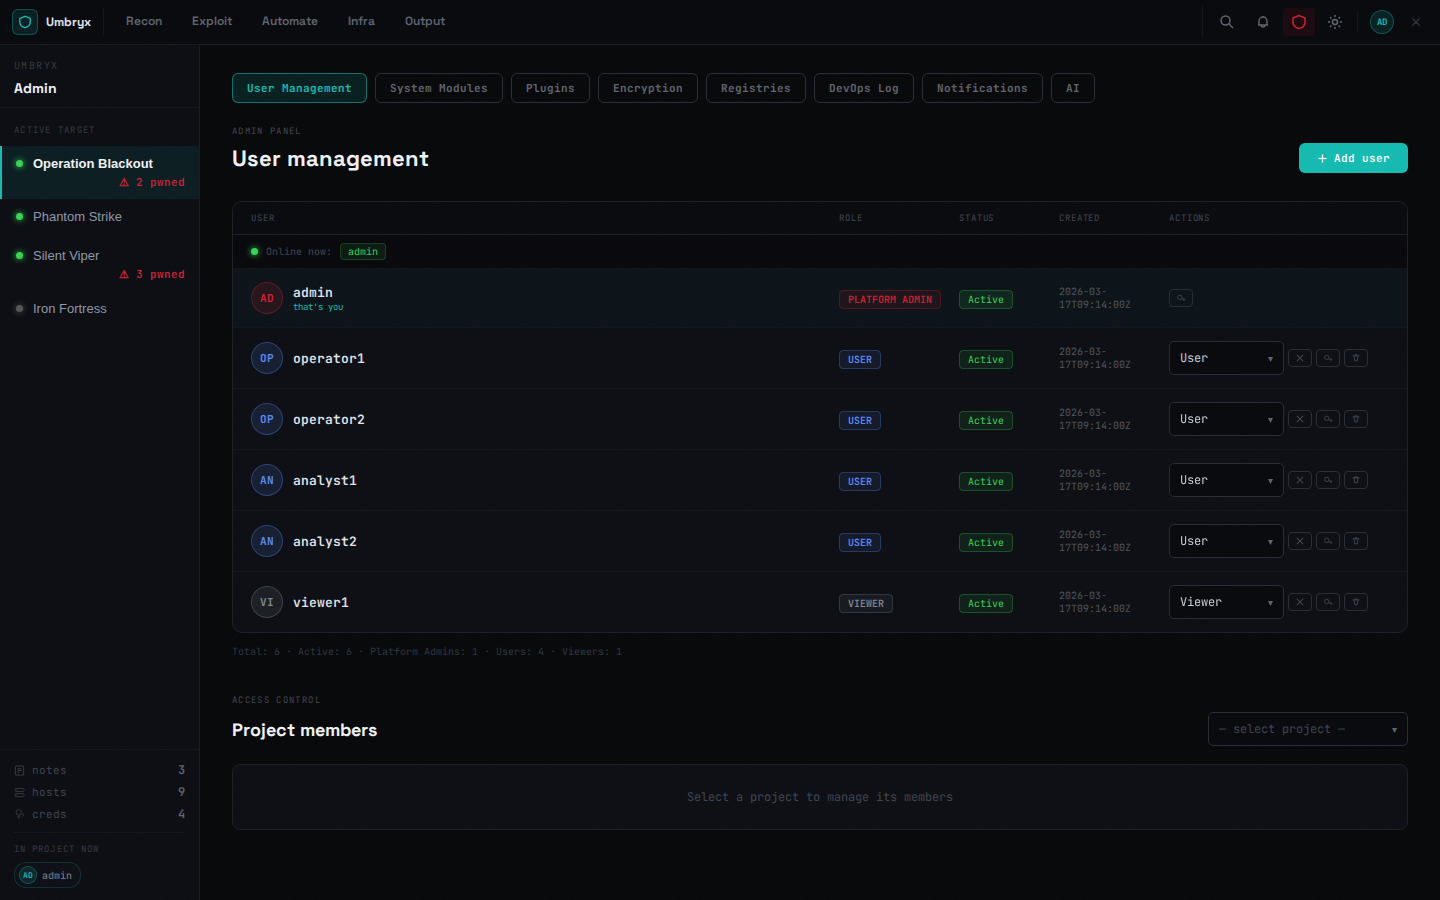
Аккаунты
- Создание пользователей с глобальной ролью:
platform_admin,userили legacy-роль глобальногоviewer(предпочтительнееuser - проектная роль
viewer) - Сброс паролей, смена глобальных ролей, деактивация/удаление аккаунтов
- SSH-публичные ключи на пользователя (используются для доступа к workstation): свои ключи в настройках аккаунта; админ управляет ключами любого пользователя
Проектная авторизация (кто какой проект видит и с какой из 11 ролей) управляется в каждом проекте в Members — см. Контроль доступа.
MFA
Персональный TOTP: включается в настройках аккаунта (setup показывает QR-код), проверяется при входе. MFA применяется к входу по паролю и работает совместно с OIDC SSO, когда провайдер этого требует.
SSO (OIDC)
Org-scoped провайдеры (Admin → Organizations → SSO) и платформенные (System → SSO): Authorization Code + PKCE, JIT-provisioning с сопоставлением ролей, per-provider «require platform MFA» и «enforce SSO» (парольный вход отключается для org, админы исключены). Пошагово: Настройка OIDC SSO.
Сессии
- Access-токены (по умолчанию 2 ч в коде / 8 ч в compose) +
ротируемые refresh-токены (24 ч); logout блокирует
jtiтокена при настроенном Redis - Сессии — httpOnly cookie; смена роли действует со следующего запроса (права читаются из БД live, в токене не кэшируются)
Аудит
Каждое привилегированное действие (CRUD пользователей, смены ролей,
выдача ключей, раскрытие секретов, экспорты) пишется в аудит;
посмотреть можно в Audit (админ-меню) и в timeline проекта.
GET /api/admin/audit/verify проверяет HMAC-целостность при
заданном AUDIT_INTEGRITY_KEY.