Сканы, задачи и исполнение
Как работа выполняется реально: на ваших машинах, через платформу.
 Доступность: оба издания. Доступ: типы сканов сопоставляются
на права (
hosts.create для nmap/NetExec, findings.create для
nuclei, scans.run для универсального исполнения); согласование
задач требует project.manage_members.
Цели атакующего
Инструменты никогда не запускаются в контейнерах Umbryx. Настройте executor в Infra → Connections: SSH-цель атакующего (хост, порт, учётные данные, опционально jump/SOCKS-прокси) или workstation из пула с флагом executor. См. Attacker SSH.
Сканы
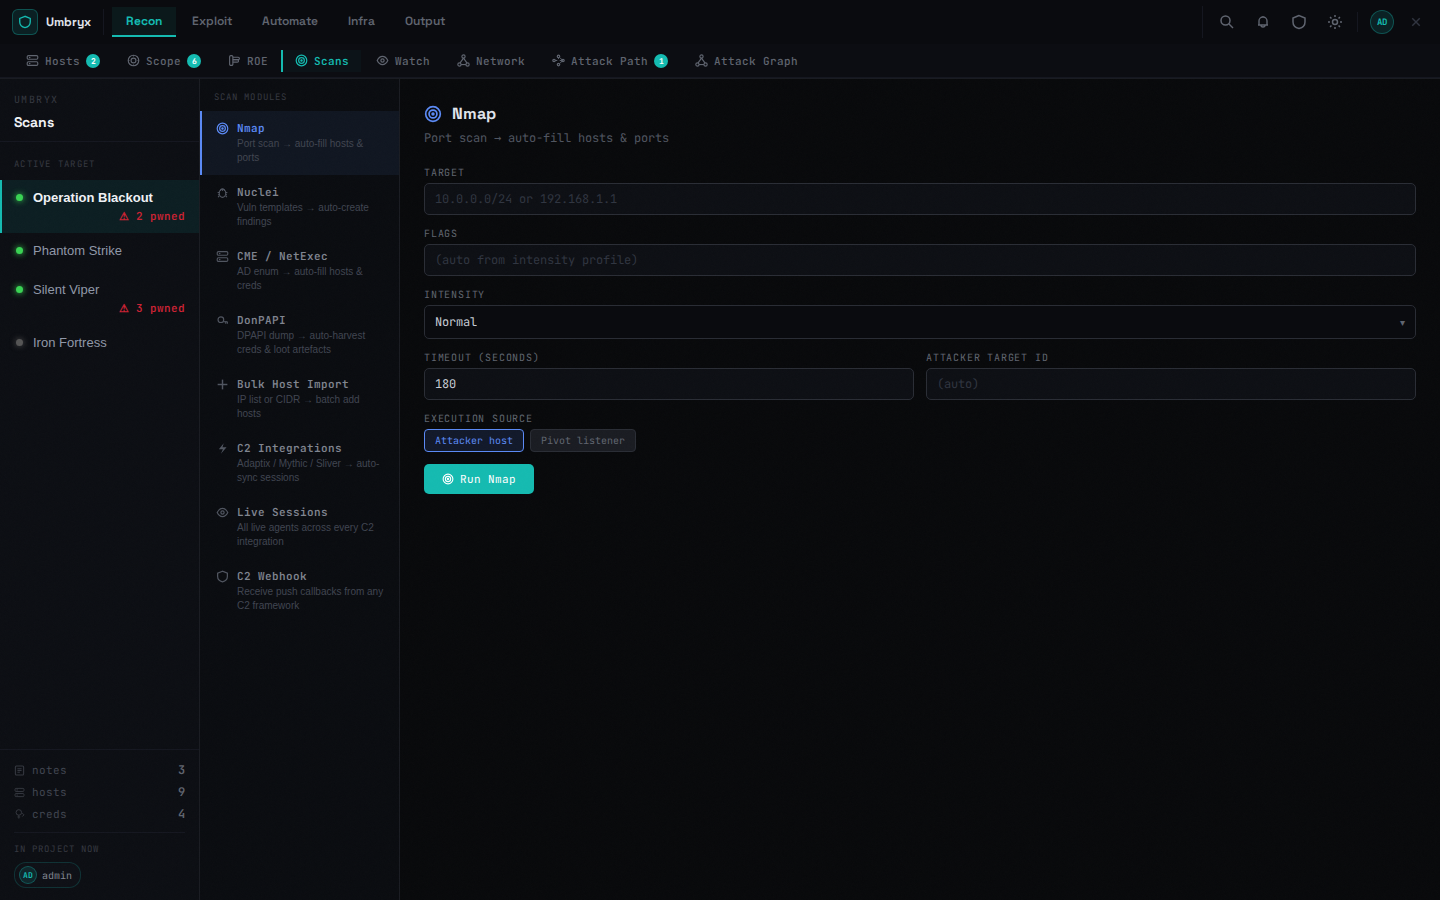
Типы в левой панели:
| Тип | Примечания |
|---|---|
| Nmap | цель из scope, флаги, профиль интенсивности (stealth/normal/aggressive), таймаут |
| Nuclei | URL-цель, шаблоны, фильтр по severity, доп. флаги |
| NetExec | протоколы smb/winrm/rdp/ldap/mssql с username/password/NTLM |
| DonPAPI | сбор DPAPI с автоматическим сбором loot |
| Массовый импорт хостов | список IP/CIDR → хосты |
Источник исполнения: прямой хост атакующего или активный pivot-listener (SOCKS). Каждый скан создаёт задачу (Job).
Watch (мониторинг поверхности)
Watch перезапускают лёгкий nmap по scope с интервалом (15m … 1d), хранят базовую линию и фиксируют различия (diff): новые хосты, новые порты, изменения сервисов и статусов. Немедленный запуск, пауза/возобновление, последний дифф по каждому watch.
Задачи
- Статусы: queued → running → done/failed/cancelled, плюс awaiting ROE approval
- Живой вывод по SSE (замещается заглушкой для ролей без
credentials.read_secret); структурированные бейджи результатов (auth ok, роль доступа, найденные кандидаты, созданные хосты) - Действия: согласовать/отклонить (ROE-гейт), повтор, перезапуск, отмена, удаление
- Артефакты (loot) прикреплены к задаче; подсказки цепочек предлагают следующие шаги
Команды и массовое исполнение
- Вкладка Commands — библиотека сниппетов с подстановкой
{{IP}}/{{USER}}/{{PASS}}и «Run on attacker» - Bulk Run (выбор хостов) — одна команда по многим хостам; каждый запуск — задача с результатами по каждому хосту
- ROE/scope-гарды применяются ко всему перечисленному; нарушения завершают задачу как failed или ставят её на паузу для согласования
Ожидаемое поведение
- Результаты автоматически создают хосты/findings/учётные данные
- Отмена останавливает реальный subprocess, а не только запись в БД
Ограничения
- Инструменты должны существовать на машине атакующего; платформа их не устанавливает
- Согласования требуют участника уровня owner/админа