Findings, заметки, loot и база знаний
Хранилище доказательств в части результатов. Доступность: оба издания.
Findings
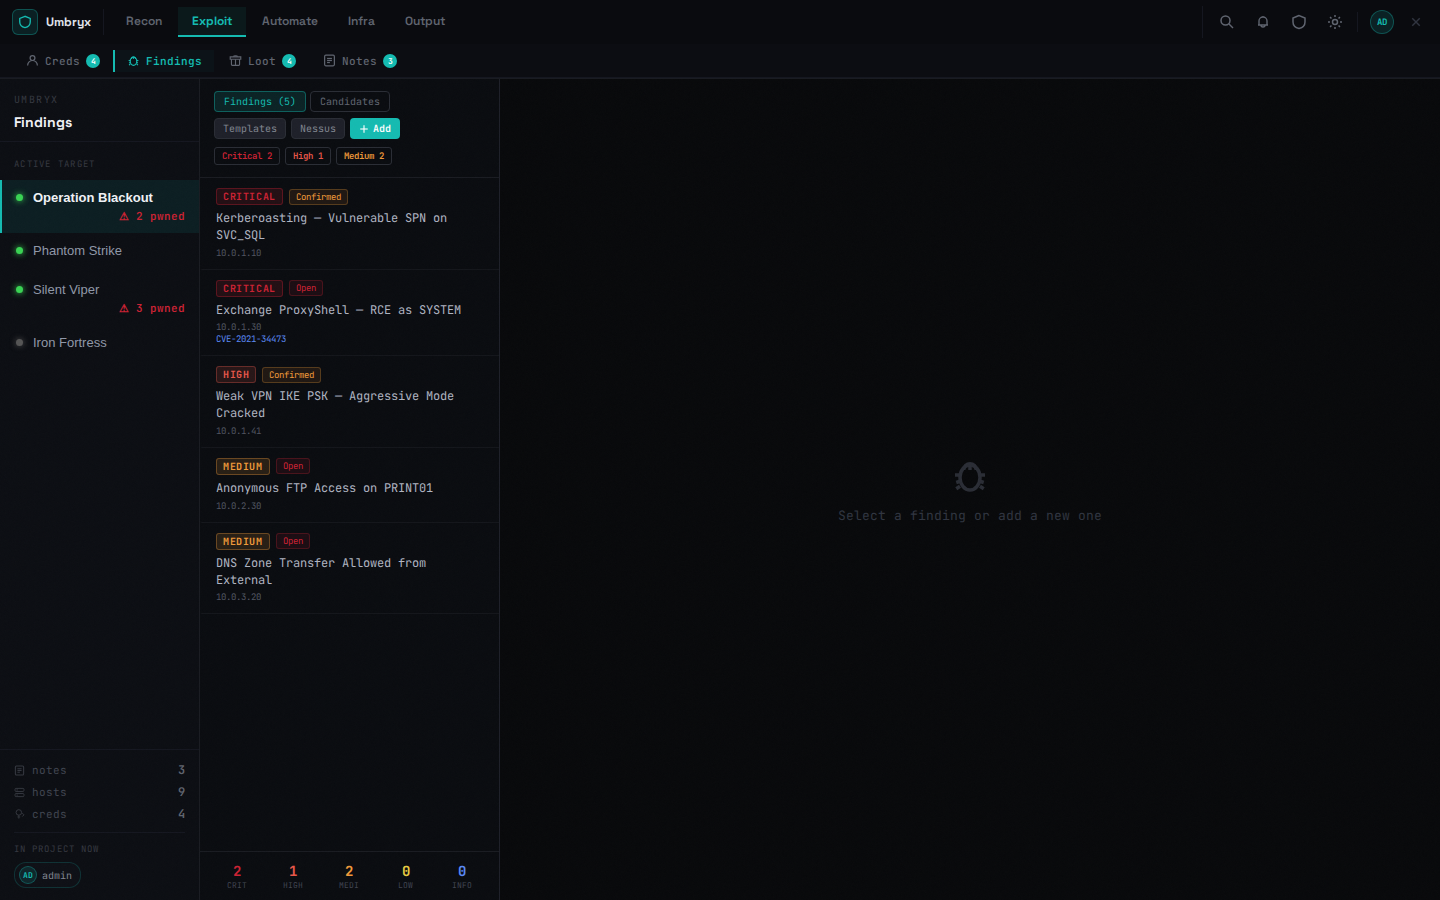
Список с бейджами severity, статусами (open/confirmed/false_positive/ fixed), фильтрами по severity/статусу/хосту.
- Форма: заголовок, severity, CVSS, CVE, описание, пруф, рекомендация, привязка к хосту
- Библиотека шаблонов: встроенные + свои (импорт/экспорт JSON)
- Кандидаты — потенциальные findings, извлечённые из вывода сканеров; конвертация в findings в один клик
- Импорты: Nessus и Burp попадают сюда (требуют
findings.create) - Согласование: роль
reviewerвладеетfindings.approve
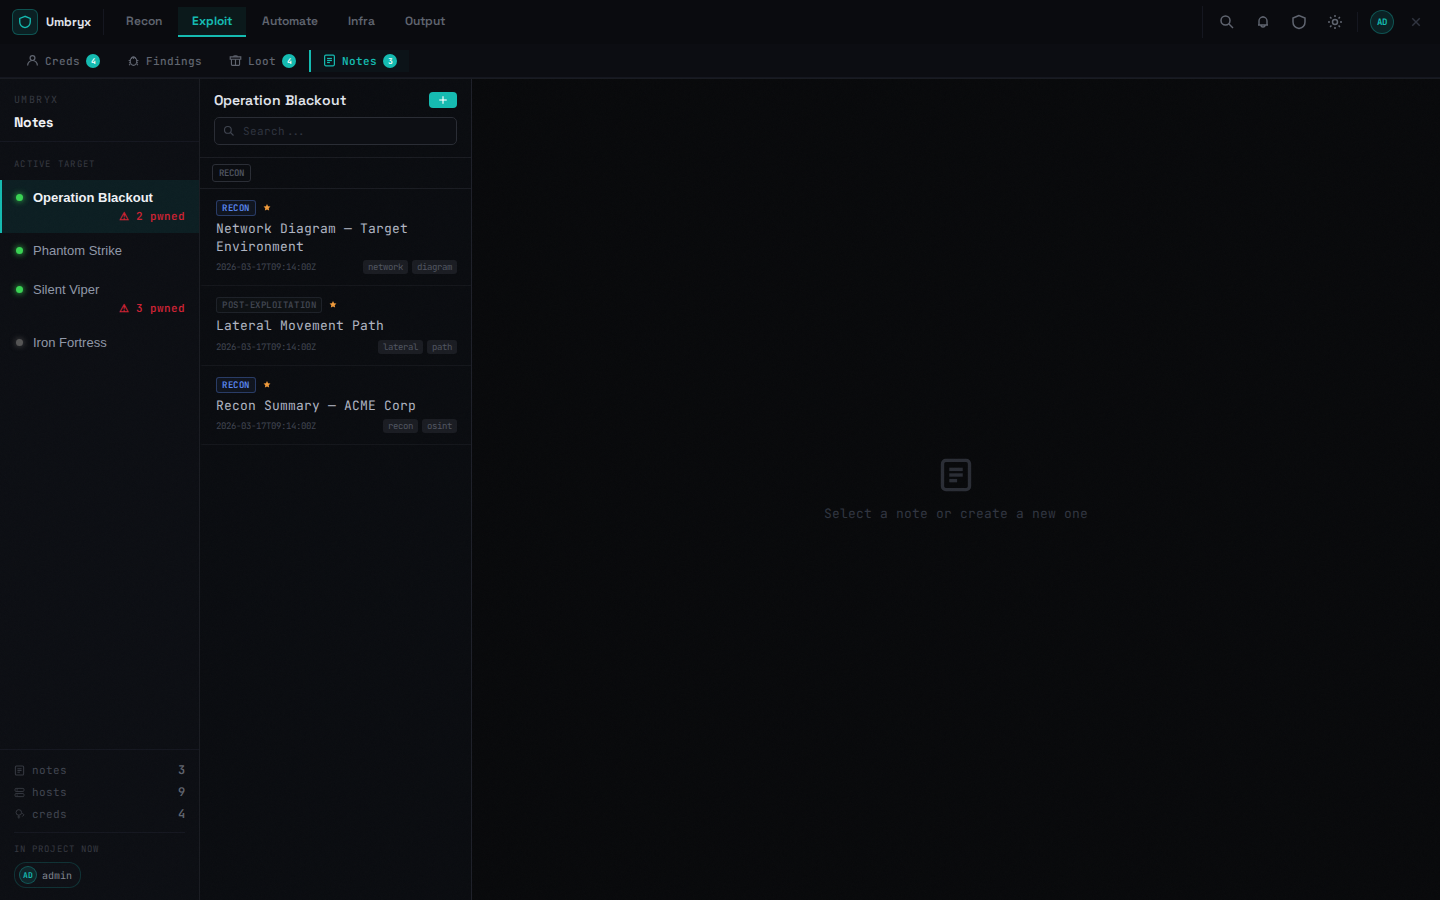
Заметки
Заметки в markdown, организованные по фазам (recon → отчёт), теги,
звёзды, привязки к хостам, файловые вложения. Теги
конфиденциальности (confidential, secret, sensitive, opsec,
restricted) шифруют содержимое при хранении. Живая совместная
работа: аватары присутствия и события фокуса по WebSocket.
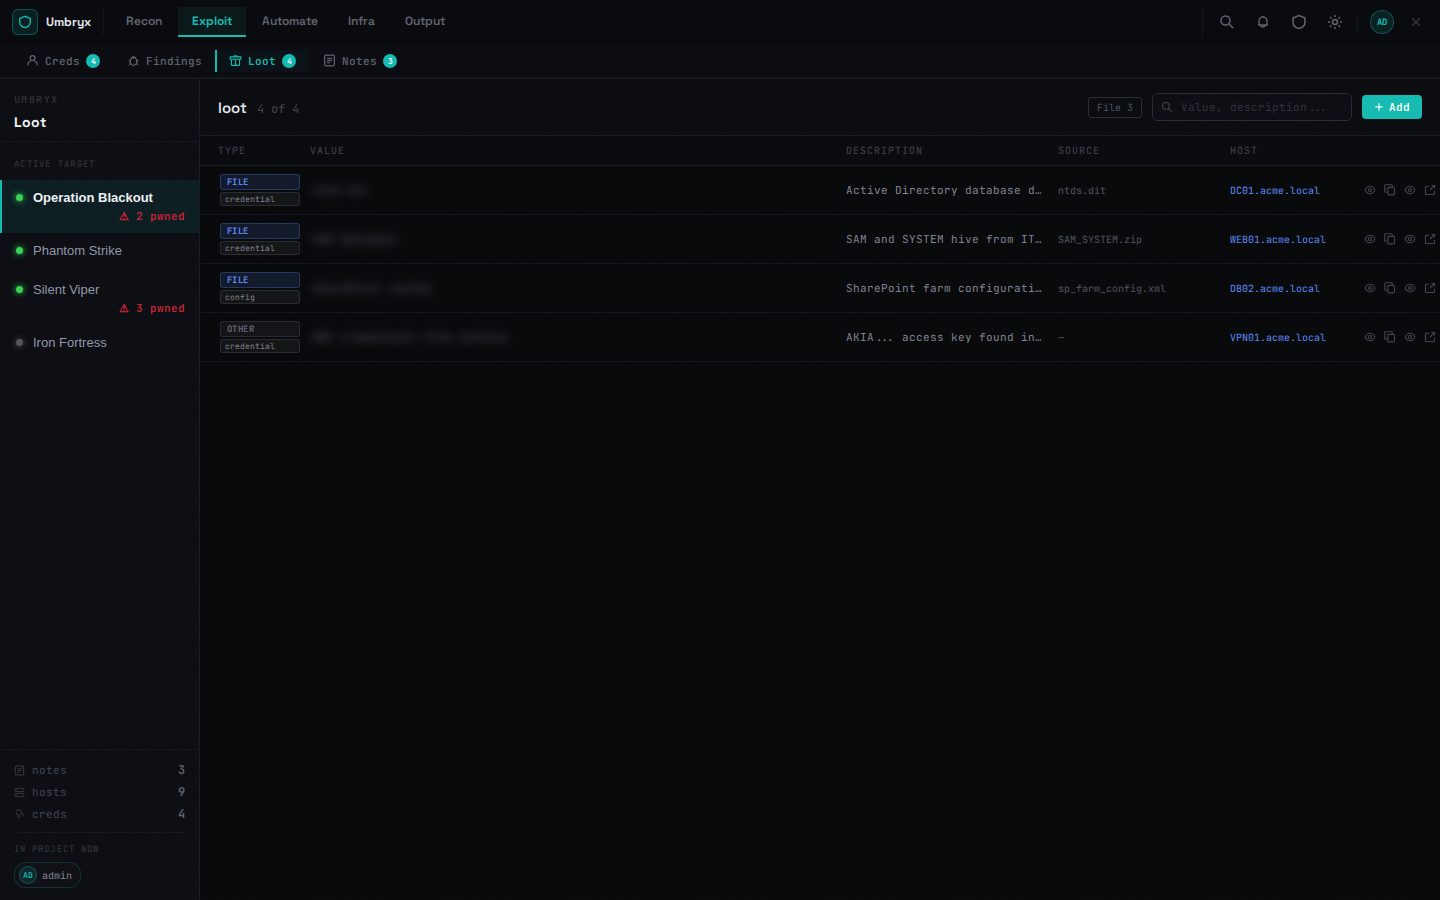
Loot
Артефакты с типом (file/secret/text/…), фильтрами и предпросмотром (изображения, PDF, текст, таблицы, docx; office/форматы баз данных — только скачивание). Файловый loot шифруется на диске и отдаётся в расшифрованном виде через аутентифицированный эндпоинт скачивания. Хэши и секреты, найденные в выводе задач, извлекаются сюда автоматически. Каждый loot несёт SHA-256 своего файла.
База знаний
Статьи в markdown, область проекта или глобальная, категории и теги, поиск. Панель MITRE выводит статьи о техниках (используются для автодополнения в attack path). Импорт/экспорт JSON для всей БЗ.
Чеклист и objectives
- Чеклист — списки задач по фазам с прогрессом; загрузите типовые наборы (LinPEAS, Kerberoasting, testssl.sh, …) или составьте свои
- Objectives — флаги (
flag{…}), BAS и цели с баллами, статусами и подтверждением фиксации сабмитов
Ожидаемое поведение
- Кандидаты сканеров появляются без ручного парсинга
- Удаление — мягкое; восстановление доступно, и таймлайн сохраняет аудит-трейл