Хосты и scope
Разведывательная сторона проекта: что входит в охват и что о нём известно.
 Доступность: оба издания. Доступ: чтение для большинства
ролей; кнопки создания/изменения/удаления требуют соответствующего
права
hosts.*.
Хосты
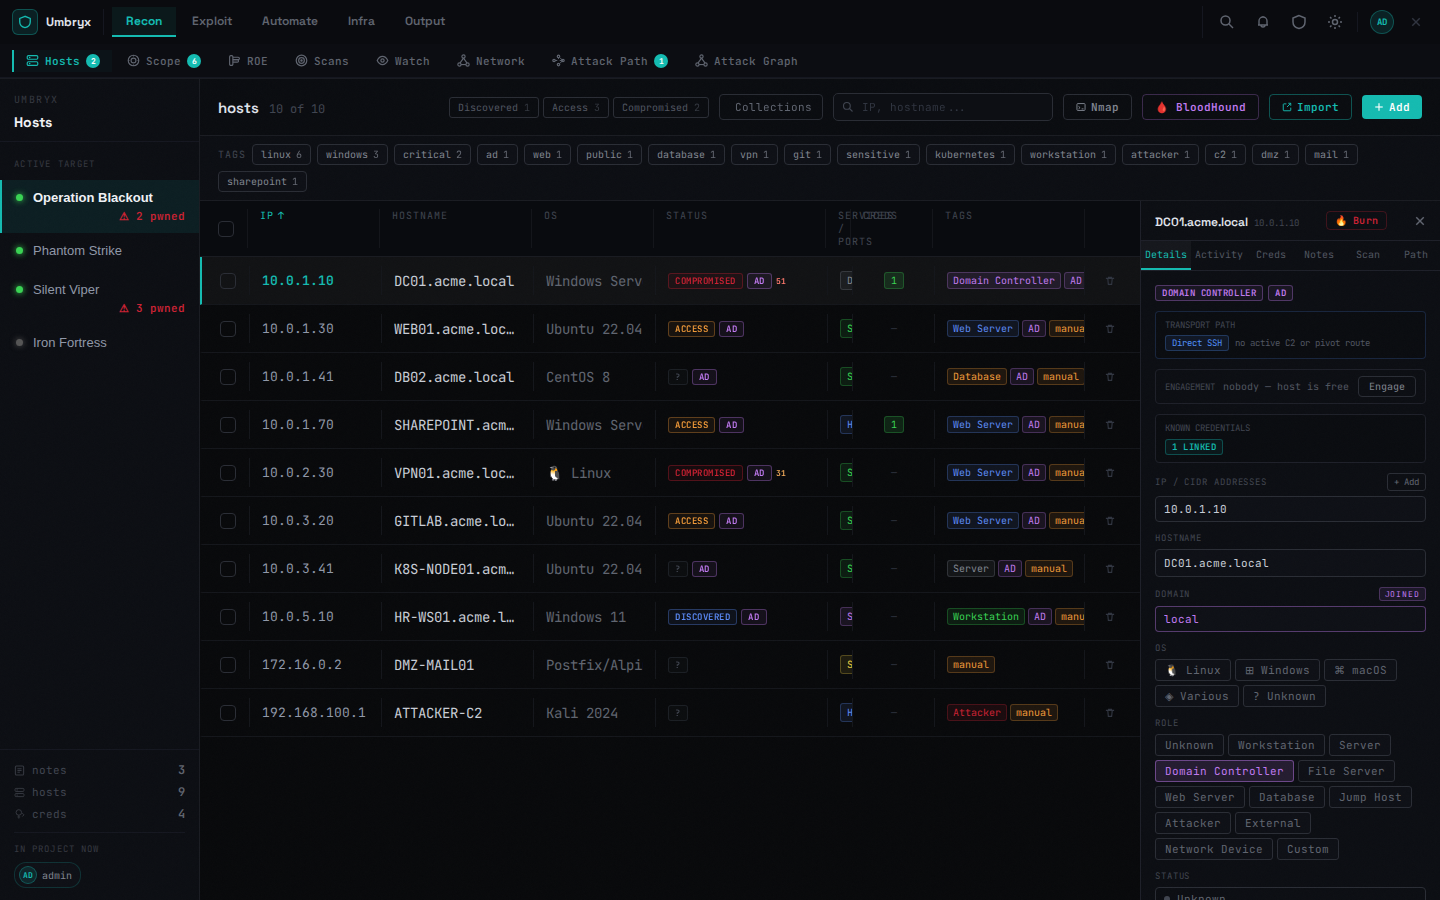
Таблица с ресайзом колонок, инлайн-редактированием (двойной клик), фильтрами по статусу и тегам, поиском. Массовый выбор поддерживает Bulk Run (массовое выполнение команд), массовое редактирование и удаление.
Пути импорта на этой вкладке: Nmap (парсинг XML), BloodHound (хосты/учётные данные/access-рёбра), универсальное модальное окно импорта, Add вручную, массовый импорт хостов находится в Scans.
Правая панель хоста имеет вкладки:
- Details — IP, hostname, домен, порты/сервисы, теги и бейдж транспорта (C2 beacon / pivot SOCKS / прямой SSH)
- Activity — зафиксированные действия по хосту
- Creds / Notes — связанные сущности, добавление отсюда
- Scan — риск-скор с разбивкой, история и диффы сканов
- Path — предполагаемые lateral-пути
Burn host помечает хост как скомпрометированный и открывает OPSEC-чеклист сноса. Деконфликтация показывает, кто ещё работает над хостом (в справочных целях).
Scope
Записи типа CIDR / hostname / домен / URL, каждая — в охвате или исключение; запись может быть помечена как точка входа или как достижимая через конкретный хост. Хосты классифицируются по scope в UI (in / out / excluded / unknown), а ROE-гард проверяет цели задач на попадание в scope.
Запросы на расширение (scope/extension-request) фиксируют
просьбы о дополнительном охвате.
Ожидаемое поведение
- Импортированные сканы добавляют/обновляют хосты (upsert) по IP; порты/сервисы сливаются
- Изменения статуса (подтверждённый доступ, burn) отражаются на сетевой карте и в attack graph
Ограничения
- Сопоставление scope для сканов применяется к записям scope проекта; исключённые диапазоны соблюдаются