Креды, секреты и вкладка Access
Доступность: оба издания. Доступ: для листинга учётных данных нужно
credentials.read; для раскрытия секретов — credentials.read_secret
(каждое раскрытие попадает в аудит-лог).
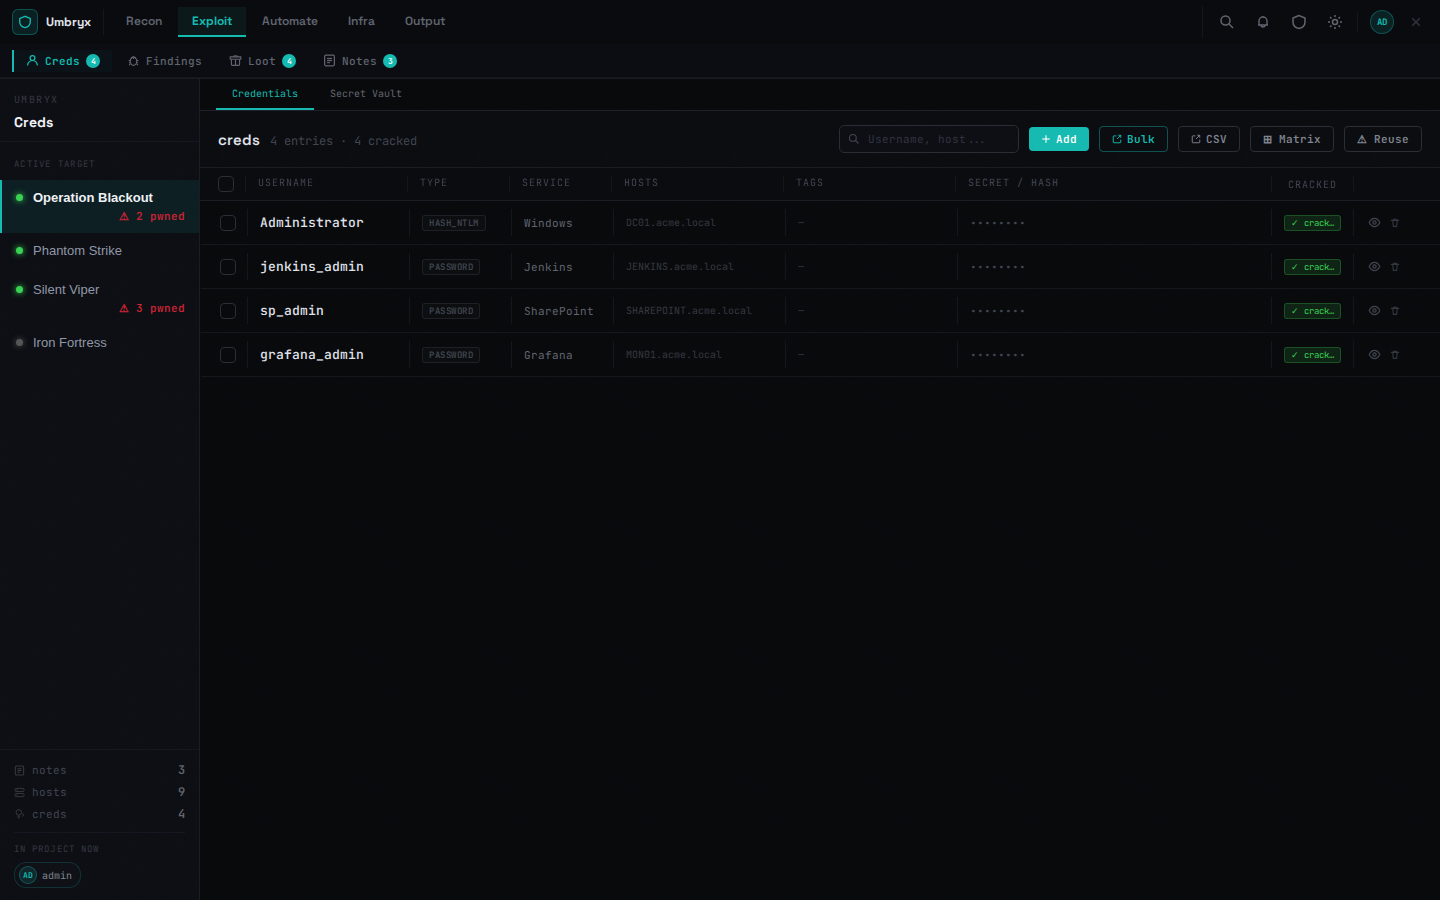
Креды
Две вложенные вкладки: credentials и vault.
- Добавление по одному или массовой вставкой (строки вида
username secret type service host cracked notes tags) - Представления: список (фильтры по типу/домену/тегам, поиск), matrix (учётные данные × хосты), анализ reuse
- Reveal получает расшифрованный секрет (
GET /creds/{cid}/secret, с рейт-лимитом); контролы копирования и скрытия - Доменные учётные данные применяются ко всем подходящим Windows-хостам
- Validate прогоняет учётные данные по выбранным хостам (SMB/WinRM/SSH/ LDAP/MSSQL/RDP); успехи создают access-рёбра и кандидатов в findings
- Переключатель
cracked, массовое редактирование, Export CSV (секреты исключены)
Секреты хранятся зашифрованными с DEK на проект; роли без
read_secret везде видят только метаданные (REST, WS, экспорты).
Vault (секреты проекта)
Именованные секреты с жизненным циклом: создание, revoke (пометка, аудит-событие), удаление, скачивание и генерация SSH-пары ключей.
Вкладка Access
Один экран со всем необходимым для подключения к инфраструктуре
проекта: строки C2-подключений (URL, имя пользователя, пароль/токен —
расшифрованные для ролей с правами на секреты), учётные данные инфраструктурных
сервисов со статусом стека, ссылки на опубликованные payload
(публичные pwndrop-URL + SHA-256) и workstation из пула с готовыми
командами ssh и состоянием «ваш ключ установлен».
Источники: зарегистрированные C2-интеграции, EE-стеки, dropper, машины пула.
Ожидаемое поведение
- Каждое раскрытие/расшифровка попадает в аудит-лог
(
secret_revealed,read_credential_secrets) - CSV-экспорты никогда не включают значения секретов
- Экспорт проекта с секретами даёт зашифрованный ZIP
Ограничения
- Reveal ограничен по частоте (30/мин) и аудируется; массового экспорта в открытом виде нет намеренно